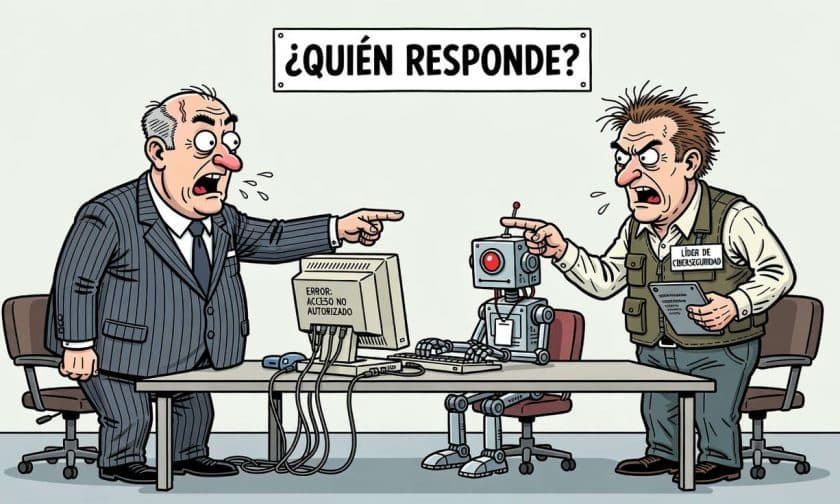
Un estudio de PwC entre casi 4.000 líderes empresariales de 71 países revela que las organizaciones no han alcanzado consenso sobre quién debe asumir la responsabilidad por la seguridad y gobernanza de los agentes de inteligencia artificial. Mientras estos sistemas ganan presencia en las redes corporativas, persiste una pregunta crítica: ¿a quién se le reclama cuando un agente causa un problema?
¿Quién debe responder por los riesgos de la IA agéntica?
La responsabilidad por la seguridad de los sistemas de IA agéntica sigue sin estar claramente asignada dentro de las estructuras organizacionales. Según el informe Digital Trust Insights 2027 de PwC, presentado durante 2026, las respuestas de los ejecutivos muestran una dispersión notable: el 29% atribuye la responsabilidad al CIO, CTO u otro cargo tecnológico; el 17% la ubica en el CISO o equipos de ciberseguridad; el 26% considera que debería recaer en un líder o función dedicada específicamente a IA. Más preocupante aún, el 11% de los encuestados admitió que no está claro quién debe asumir esa responsabilidad, porque las tareas se distribuyen entre múltiples áreas sin definición precisa.
Esta fragmentación de responsabilidades cobra relevancia porque los agentes de IA no funcionan como herramientas pasivas de consulta. Operan con credenciales propias, acceden a información sensible, ejecutan acciones dentro de los sistemas corporativos y pueden actuar en nombre de empleados. Sin una cadena de mando clara, las consecuencias de fallos o incumplimientos recaen sobre la organización sin que exista un responsable identificable.
La brecha entre reconocimiento de riesgos y gobernanza efectiva
Aunque la mayoría de las empresas reconoce, a nivel de junta directiva, tanto los beneficios como los riesgos de la inteligencia artificial, ese reconocimiento no se ha traducido en estructuras de control claras. El estudio de PwC muestra que el 47% de los líderes incluye ciberseguridad de manera permanente en la agenda de juntas directivas, una proporción que deja margen significativo para fortalecer la supervisión de sistemas agénticos. Paralelamente, nueve de cada diez líderes reportaron que sus organizaciones ya cuentan con vigilancia de junta, responsabilidad ejecutiva e integración del riesgo empresarial, mecanismos que podrían servir como base para controlar estas nuevas herramientas.
Un tercio de las organizaciones, aproximadamente el 33%, ya reconoció la necesidad de crear cargos dedicados a IA: directores de inteligencia artificial y miembros de junta especializados. Sin embargo, la existencia de posiciones especializadas no resuelve automáticamente la distribución de responsabilidades ni cómo se coordinan esas funciones con los responsables tecnológicos tradicionales.
Controles de identidad y acceso para agentes de IA
Jim Taylor, director de Producto y Estrategia de RSA, propone un enfoque técnico concreto: aplicar a los agentes de IA los mismos controles de identidad y acceso que se usan para proteger a empleados humanos. Cada implementación agéntica tiene asociada una identidad con credenciales y distintos niveles de acceso, por lo que la empresa necesita saber qué sistema opera, bajo qué permisos y con qué responsable asignado.
Las organizaciones ya utilizan contraseñas, autenticación multifactor y principios de confianza cero para verificar quién accede a sus sistemas y limitar sus capacidades. Taylor argumenta que esos mismos criterios deberían extenderse a los agentes. Una plataforma centralizada podría mantener un registro de agentes autorizados, vincular cada uno con un responsable humano y requerir aprobación personal para acciones de alto riesgo, en lugar de dejar que el acceso quede desligado de una persona identificable.
Gobernanza, supervisión y rendición de cuentas en IA
Los controles técnicos ordenan los permisos, pero no sustituyen una definición clara sobre quién toma decisiones y quién responde ante fallas. El informe de PwC señala que la cadena de responsabilidad sigue sin estar delimitada, a pesar de que las empresas entienden que deben gestionar la implementación, vigilancia y seguridad de sistemas agénticos.
Taylor recomienda alinear la gobernanza con marcos de la industria, evaluar los agentes regularmente y retirar aquellos que ya no sean necesarios. Estas medidas responden a una realidad práctica: los sistemas pueden operar con credenciales y capacidades propias, pero las organizaciones necesitan conservar medios para revisar sus acciones, corregir errores y revocar accesos cuando cambien las necesidades operacionales.
Impacto para administradores y dueños de empresas argentinas
Para los administradores y dueños de empresas argentinas, la falta de claridad global sobre responsabilidades en IA agéntica representa un riesgo inmediato. A medida que estas tecnologías se adopten en operaciones locales—desde sistemas de atención al cliente hasta automatización contable y gestión de datos financieros—será crítico definir internamente quién responde por su desempeño y seguridad.
Las pymes y medianas empresas que implementen agentes de IA deben establecer, antes de desplegar estos sistemas, una cadena clara de responsabilidad: asignar un responsable específico (CIO, CISO o líder de IA según la estructura), implementar controles de acceso y autenticación, documentar permisos y acciones, e integrar la supervisión de IA en los mecanismos de gobernanza existentes. Ignorar esta definición expone a la empresa a incumplimientos regulatorios, pérdidas operacionales y conflictos internos sobre quién es accountable ante clientes, autoridades o accionistas cuando algo falla.