Un ataque a una bóveda de tesorería desplegada en la red Base generó pérdidas cercanas a US$ 6 millones durante octubre de 2026. Según reportes de seguridad, un contrato malicioso fue incorporado a la lista blanca de préstamos mediante una multisig de Safe, habilitando el retiro no autorizado de activos digitales.
¿Cómo ocurrió el ataque a la bóveda de Base?
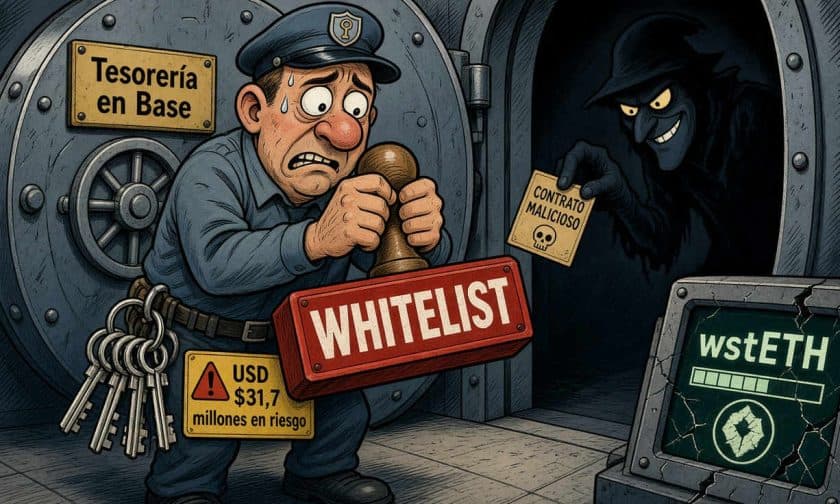
El atacante logró añadir un contrato fraudulento a los permisos de la tesorería mediante una multisig de Safe. Una lista blanca funciona como mecanismo de autorización que restringe operaciones a direcciones aprobadas; al incluir el contrato malicioso en esa lista, el atacante consiguió ejecutar retiros que de otro modo habrían quedado bloqueados.
La secuencia del incidente incluyó la extracción de 1.783 aBaswstETH, que fueron canjeados posteriormente por aproximadamente 1.783 wstETH en Aave V3. El reporte de seguridad de GoPlus valorizó las pérdidas en alrededor de US$ 6 millones, aunque sin especificar la metodología exacta de valoración ni el momento preciso de la estimación.
Fallas de gobernanza y control de accesos en la multisig
El equipo de seguridad de GoPlus atribuyó el incidente a deficiencias en la gobernanza de la multisig y en los controles de acceso de la tesorería. Un dato relevante fue que durante los 25 días previos al ataque, el equipo del proyecto no había ejecutado transacciones de Safe sobre el contrato comprometido, lo que sugiere falta de supervisión activa.
Esa ausencia de actividad operativa llevó a GoPlus a plantear hipótesis como ingeniería social o colusión interna, aunque sin presentar pruebas concretas. El reporte subraya un aspecto crítico: cuando una bóveda depende de una multisig, es fundamental revisar regularmente qué contratos están autorizados y quién aprueba cambios en los permisos, especialmente aquellos que habilitan retiros de fondos.
Activos residuales en riesgo dentro de la bóveda
Al momento de la publicación del reporte, otros US$ 31,7 millones en activos permanecían en riesgo dentro de la tesorería comprometida. Esa cifra representa exposición residual y no equivale a pérdidas adicionales ya consumadas; el reporte no especificaba la composición de esos activos ni si el equipo había iniciado medidas de protección.
La distinción entre lo sustraído y lo que seguía expuesto es fundamental para dimensionar el alcance del incidente. Los US$ 6 millones corresponden a pérdidas atribuidas directamente al ataque, mientras que los US$ 31,7 millones señalan activos aún vulnerables en la bóveda al momento del reporte.
Impacto en Aave V3 y la red Base
El reporte confirmó expresamente que los contratos principales de Aave V3 y la infraestructura de la red Base no fueron afectados por el ataque. El hecho de que el atacante canjeara activos en Aave V3 no implica vulnerabilidad en ese protocolo; según la información disponible, el problema se originó exclusivamente en los controles de gobernanza de la tesorería y en la autorización concedida mediante la multisig comprometida.
Implicaciones para empresas y administradores de activos digitales en Argentina
Para dueños y administradores de empresas argentinas que operan con activos digitales o custodian fondos en blockchains como Base, este incidente ilustra riesgos concretos de gobernanza. Las multisigs son herramientas de seguridad ampliamente utilizadas, pero requieren supervisión constante: revisar listas blancas, auditar permisos asignados y mantener registros de operaciones aprobadas son prácticas esenciales.
La inactividad de 25 días en la tesorería antes del ataque subraya otro punto operativo: la falta de monitoreo regular puede crear ventanas de vulnerabilidad. Para empresas que custodian fondos en blockchain, implementar alertas de cambios de permisos, auditorías periódicas de contratos autorizados y procesos de aprobación robustos son medidas que reducen exposición a ataques similares. El costo de una bóveda comprometida—en este caso, millones de dólares—hace que la inversión en seguridad de gobernanza sea prioritaria.