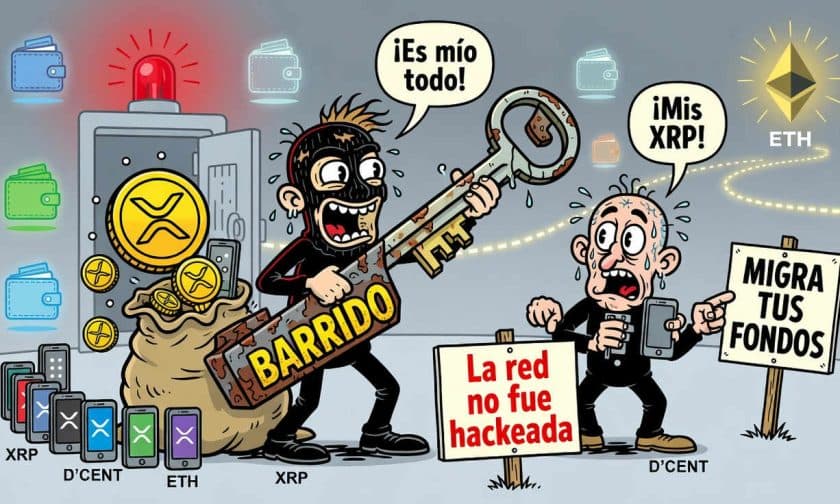
Un ataque coordinado comprometió 6.678 carteras vinculadas a la App Wallet de D'CENT entre el 15 y el 20 de septiembre de 2026, resultando en la sustracción de aproximadamente 11,7 millones de XRP valuados en cerca de US$ 20 millones. El incidente utilizó claves privadas ya bajo control del atacante, generando firmas válidas que la red procesó como transacciones autorizadas, aunque los titulares de las cuentas nunca las hubieran iniciado.
¿Cómo se desarrolló el ataque a las carteras de D'CENT?
El robo se ejecutó en seis oleadas diferenciadas durante seis días. El 15 de septiembre, el atacante drenó manualmente ocho carteras que contenían más de 99.999 XRP cada una en aproximadamente una hora. Ese mismo día, un script automatizado barrió otras 1.682 carteras utilizando las claves privadas comprometidas. Las cinco oleadas restantes continuaron con el mismo patrón de scripts idénticos y comisiones repetidas, indicando una operación coordinada por un único actor.
La estrategia incluyó no solo transferencias de saldos disponibles, sino también la eliminación de 5.001 cuentas del XRP Ledger para reclamar las reservas asociadas. De esas cuentas eliminadas, 2.470 nunca habían sido barridas previamente, lo que sugiere que el atacante disponía de una lista más extensa de claves comprometidas aún sin explotar.
¿Hacia dónde se movieron los fondos robados?
Tras cada barrido, los activos circularon rápidamente entre múltiples redes y plataformas. Aproximadamente 5,6 millones de XRP fueron enrutados hacia Ethereum a través de THORChain, un protocolo de interoperabilidad que permite transferencias entre cadenas sin depender del XRP Ledger directamente. Otros montos pasaron por Binance, unionchain.ai y NEAR Intents.
La velocidad de movimiento fue crítica: varias operaciones alcanzaron posibles puntos de salida apenas unas horas después del drenaje inicial. Al 21 de septiembre, aproximadamente 1,3 millones de XRP permanecían en carteras del atacante, mientras el resto había sido distribuido entre distintos intermediarios, complicando significativamente la recuperación.
¿Fue vulnerada la red XRP Ledger o el problema estuvo en otro lado?
D'CENT confirmó el 16 de septiembre la detección de transferencias anómalas y recomendó a los usuarios de su App Wallet migrar fondos inmediatamente. Sin embargo, la empresa aclaró que sus carteras de hardware no fueron afectadas, concentrando el problema en la aplicación y en cómo se generaron, almacenaron o expusieron las claves privadas.
El análisis técnico descartó cualquier exploit del XRP Ledger. Cada transacción utilizó firmas criptográficamente válidas, por lo que la red procesó operaciones autorizadas desde el punto de vista técnico. El compromiso radicó exclusivamente en que terceros controlaban las claves privadas de esas carteras, no en una falla de la infraestructura de consenso.
El método exacto mediante el cual los atacantes obtuvieron o controlaron esas claves sigue sin confirmarse públicamente. Hasta que exista una explicación técnica definitiva, cualquier usuario que haya utilizado la App Wallet de D'CENT en algún momento enfrenta el riesgo de que sus credenciales formen parte de una lista comprometida más amplia.
Reacción del mercado y contexto del token XRP
Al momento de la publicación de la noticia, XRP cotizaba cerca de US$ 1,49 con una caída aproximada de 6% en las 24 horas previas. La capitalización de mercado del token se ubicaba alrededor de US$ 93.820 millones, posicionándolo en el quinto lugar entre las criptomonedas por valor de mercado.
Si bien el movimiento del precio no puede atribuirse únicamente al robo—los activos digitales responden a múltiples factores de liquidez y condiciones generales—, una transferencia ilícita de millones de unidades aumenta la preocupación de operadores ante la posibilidad de que parte del botín llegue a plataformas con capacidad de liquidación rápida.
Impacto para administradores y dueños de empresas que operan con criptomonedas
Este incidente plantea lecciones críticas para empresas argentinas que custodian activos digitales o mantienen tesorería en criptomonedas. El caso evidencia que la seguridad de la red blockchain es independiente de la seguridad de los puntos de acceso: un libro mayor puede validar correctamente una transacción y, simultáneamente, los fondos pueden perderse si terceros obtienen las claves que autorizan esas operaciones.
Para administradores de empresas, las implicaciones son directas:
- Segregación de entornos: No reutilizar frases de recuperación o claves privadas entre múltiples aplicaciones o servicios reduce el riesgo de exposición masiva.
- Verificación de historiales: Revisar únicamente el saldo actual de una cartera no ofrece garantía suficiente. Cualquier vínculo histórico con la App Wallet de D'CENT requiere migración inmediata a direcciones nuevas.
- Transparencia en cadena: La capacidad de rastrear movimientos en blockchain permite reconstruir ataques y establecer patrones, pero la reacción debe ser preventiva, no reactiva.
- Ausencia de compensación confirmada: Hasta que D'CENT confirme un mecanismo de reembolso, los afectados cargan con la pérdida total, reforzando la necesidad de redundancia en sistemas de custodia.
Para empresas que operan en Argentina con exposición a XRP u otros activos digitales, el incidente refuerza la importancia de auditorías periódicas de seguridad, diversificación de proveedores de custodia y protocolos claros de migración ante compromisos detectados. La incertidumbre sobre el origen técnico del compromiso también subraya el riesgo de depender de un único proveedor de billetera digital sin verificación independiente de sus prácticas de seguridad.