Los supervisores financieros de la Unión Europea advierten que una máquina cuántica capaz de romper sistemas criptográficos podría materializarse antes de que esa tecnología tenga aplicaciones comerciales viables. El riesgo afecta directamente a bancos, empresas y titulares de criptomonedas en Argentina y el mundo.
¿Qué es el Q-Day y cuándo podría ocurrir?
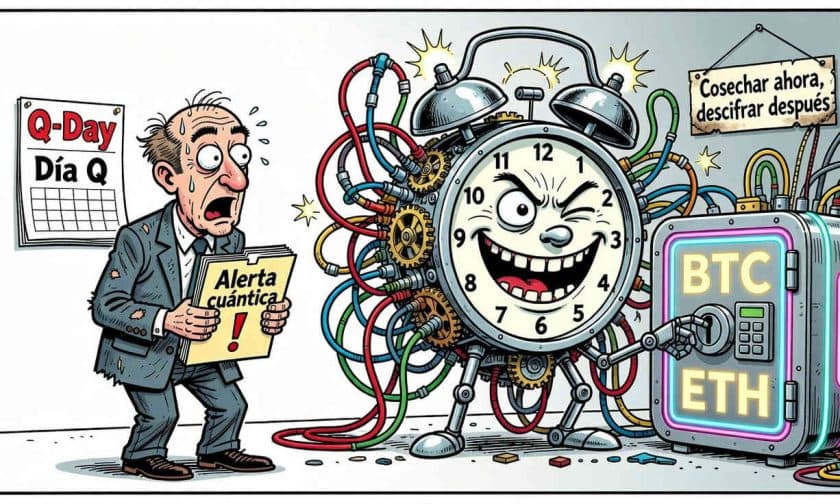
El Q-Day es el momento en que una computadora cuántica adquiere suficiente capacidad para romper la criptografía que resguarda comunicaciones, transacciones, bases de datos y redes blockchain. Los supervisores europeos sitúan ese punto entre 2030, 2032 y fechas posteriores, aunque persiste incertidumbre sobre la velocidad de avance del hardware y los algoritmos de corrección de errores.
La preocupación central no reside solo en datos descifrados en tiempo real. La industria conoce como estrategia "cosechar ahora, descifrar después" el robo de información cifrada hoy que permanece almacenada durante años hasta que la tecnología permita su desencriptación. Una comunicación o transacción interceptada en el presente podría conservar valor durante una década, por lo que su protección depende de la resistencia futura del cifrado y no únicamente de la seguridad disponible en el momento del robo.
Impacto en Bitcoin y criptomonedas: 6 millones de BTC en riesgo
Las blockchains enfrentan exposición particular porque algunas claves públicas quedan registradas de manera permanente en la cadena. Cuando una clave pública es visible, una futura máquina cuántica podría derivar la clave privada correspondiente y comprometer fondos sin esperar a que el usuario realice una nueva transacción.
Según estimaciones de Glassnode en mayo de 2026, 6,04 millones de BTC —equivalentes al 30,2% de la oferta emitida— tienen claves públicas visibles en la cadena. El valor de esas monedas superaba entonces los US$ 469.000 millones. No obstante, el análisis distingue entre visibilidad de claves y exposición operativa: 4,12 millones de BTC estaban expuestos por factores como reutilización de direcciones y prácticas de custodia, mientras que la cifra de 6,04 millones incluye el conjunto total con claves públicas visibles.
La vulnerabilidad potencial afecta a Bitcoin, Ethereum y otras redes que dependen de esquemas criptográficos susceptibles a avances cuánticos. La evaluación europea no afirma que las blockchains estén actualmente comprometidas, sino que subraya la necesidad de anticipar una actualización antes de que aparezca una capacidad de ataque funcional.
¿Cómo responden la UE y los reguladores?
El Grupo de Cooperación NIS de la Unión Europea recomendó que los Estados miembros establezcan una estrategia de migración hacia la criptografía poscuántica para finales de 2026. Para entidades financieras, la transición implica identificar sistemas vulnerables, revisar proveedores y priorizar la información que seguirá siendo sensible durante los próximos años.
Las recomendaciones incluyen mantener la planificación frente al desarrollo de inteligencia artificial y computación cuántica. El objetivo no es únicamente reemplazar algoritmos, sino reforzar la resiliencia operativa y elevar prácticas de ciberseguridad antes de que las organizaciones enfrenten presión simultánea por ataques, cambios regulatorios y dependencia tecnológica.
Los supervisores europeos también reconocen que la computación cuántica podría transformar el sector financiero mediante optimización de procesos, detección de fraude y cumplimiento normativo, además de mejorar la fijación de precios y simulaciones en mercados.
Desafíos operativos de la migración poscuántica
La transición no depende de una sola empresa ni puede resolverse con una actualización aislada de software. Las instituciones deben identificar qué información seguirá siendo sensible en el futuro, qué sistemas utilizan criptografía vulnerable y qué proveedores participan en cadenas de custodia, pagos y almacenamiento de datos.
En blockchains, cualquier cambio debe considerar compatibilidad con reglas de consenso, experiencia de usuarios y distribución de activos en direcciones antiguas. También será necesario evaluar cómo se comunicarían las migraciones, qué incentivos tendrían los titulares y cómo evitar que una actualización de seguridad genere nuevas oportunidades para estafas o errores operativos.
Impacto para empresas y administradores de negocios argentinos
Para dueños y administradores de empresas argentinas, la amenaza cuántica presenta implicaciones concretas. Si tu organización opera con sistemas financieros digitales, custodia activos en criptomonedas, mantiene comunicaciones cifradas o depende de proveedores tecnológicos internacionales, la vulnerabilidad poscuántica afecta tu cadena de valor.
La recomendación de los supervisores europeos es clara: la preparación debe comenzar ahora, no cuando el Q-Day sea visible. Esto implica auditar infraestructura criptográfica, evaluar proveedores, planificar migraciones y comunicar estrategias de seguridad a stakeholders. Para empresas con operaciones en dólares, euros o criptomonedas, el costo de una transición ordenada hoy es significativamente menor que el de una crisis de seguridad durante una migración apresurada.
La cifra de 6,04 millones de BTC con claves públicas visibles ofrece una referencia sobre exposición global, pero el riesgo específico de cada organización dependerá de la evolución de la computación cuántica, disponibilidad de algoritmos resistentes, rapidez de migraciones y decisiones que tomen antes de que una máquina pueda ejecutar un ataque práctico.