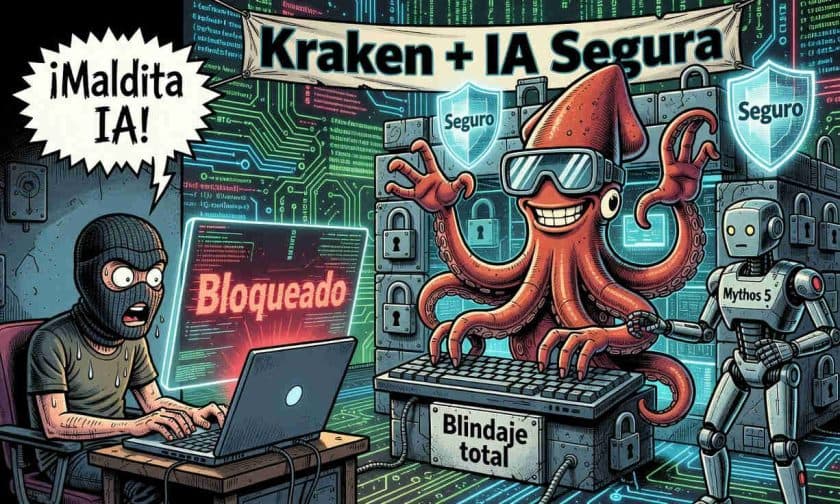
Payward, la empresa matriz de Kraken, se sumó al programa Glasswing de Anthropic para acceder a Claude Mythos 5, un modelo de inteligencia artificial diseñado específicamente para identificar vulnerabilidades de seguridad en código antes de que sean explotadas.
¿Qué es Glasswing y cómo funciona Claude Mythos 5?
Glasswing es el programa de Anthropic que permite a organizaciones seleccionadas utilizar Claude Mythos 5, un modelo de inteligencia artificial entrenado para análisis de seguridad ofensiva y defensiva. Este sistema analiza grandes volúmenes de código, identifica patrones de vulnerabilidades y sugiere correcciones antes de la implementación en producción. A diferencia de herramientas genéricas, Mythos 5 fue desarrollado específicamente para entornos de alta confianza donde la seguridad es crítica.
Anthropic mantiene acceso restringido al modelo, trabajando únicamente con organizaciones que cumplen protocolos rigurosos de seguridad y se comprometen a compartir descubrimientos a través de divulgación responsable. Esta política asegura que los beneficios de la herramienta se extiendan al ecosistema de código abierto y no queden confinados a grandes corporaciones.
La estrategia de Payward para fortalecer la seguridad
Payward planea desplegar Claude Mythos 5 en sus entornos tecnológicos para identificar y remediar vulnerabilidades en su infraestructura propia y en el software de terceros que integra sus operaciones. Cuando el modelo detecte fallas en bibliotecas de código abierto, los hallazgos serán comunicados a los mantenedores de esos proyectos, convirtiendo a Kraken en un canal entre la tecnología de Anthropic y la comunidad cripto.
Según explicó Arjun Sethi, co-CEO de Payward, la adopción responde a una realidad fundamental de la seguridad: "el atacante solo necesita encontrar una falla, mientras que el defensor tiene que encontrarla primero todos los días". La inteligencia artificial de frontera reequilibra esa ecuación asimétrica, permitiendo revisar código a velocidades imposibles para analistas humanos.
Por qué la industria cripto enfrenta presión de seguridad
Los exchanges y protocolos financieros descentralizados operan permanentemente, custodian miles de millones en activos digitales y son objetivos constantes de grupos criminales. Durante años, la seguridad en el sector se apoyó en auditorías externas periódicas y respuesta reactiva a incidentes. Ese modelo resulta insuficiente frente a atacantes que ya utilizan inteligencia artificial para automatizar phishing, explotar contratos inteligentes y coordinar ataques contra infraestructura crítica.
La llegada de modelos capaces de leer y razonar sobre código a escala promete reconfigurar esa estrategia. Claude Mythos 5 revisa repositorios completos, historial de commits y dependencias de terceros, reduciendo la ventana de tiempo entre la introducción de una vulnerabilidad y su potencial explotación. Para plataformas que procesan millones de transacciones diarias, esa aceleración puede significar la diferencia entre contener un exploit y sufrir una fuga de fondos de usuarios.
El impacto para las empresas y plataformas argentinas
Para administradores y dueños de empresas argentinas en el sector financiero, tecnológico o de pagos, el movimiento de Kraken ilustra una tendencia global: la automatización defensiva deja de ser opcional y se convierte en requisito competitivo. Las plataformas que custodian fondos o datos sensibles enfrentan presión regulatoria creciente para demostrar estándares de seguridad de vanguardia.
La integración de herramientas de IA avanzada para auditoría de código no reemplaza a los equipos humanos, sino que los potencia: permite escalar la revisión de seguridad en ecosistemas donde los contratos inteligentes se escriben en lenguajes diversos y las dependencias de terceros proliferan. Para empresas fintech, exchanges o plataformas de pagos que operan en Argentina, este tipo de inversión en tecnología defensiva envía una señal clara al mercado y a reguladores sobre el compromiso con la protección de usuarios. Además, posiciona a las firmas locales en línea con estándares internacionales, reduciendo brechas de vulnerabilidad que los atacantes podrían explotar en contextos de regulación menos estricta.