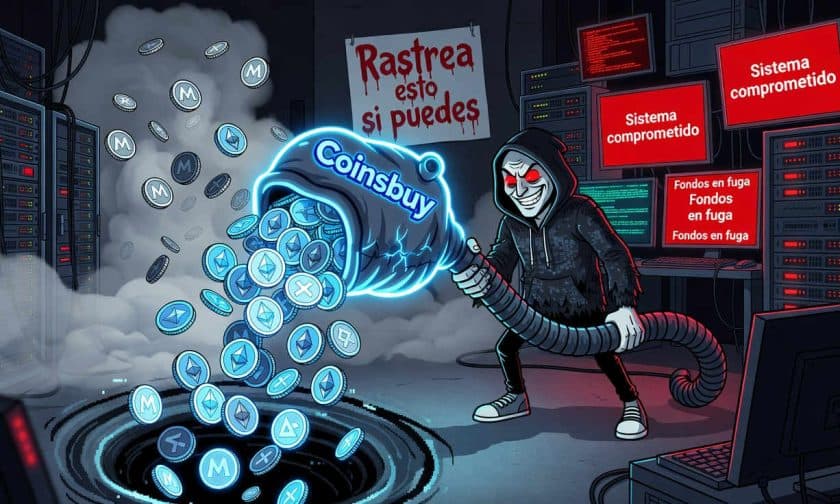
El procesador de pagos criptográficos Coinsbuy sufrió un ataque el 10 de agosto de 2026 que drenó más de USD 7,9 millones de sus billeteras en Ethereum y TRON. El atacante utilizó Monero para lavar parte de los fondos, complicando su recuperación.
¿Cuánto dinero robaron en el ataque a Coinsbuy?
Los delincuentes extrajeron más de USD 7,9 millones de billeteras asociadas a la plataforma durante el 10 de agosto de 2026. El robo afectó activos distribuidos en dos redes blockchain principales: Ethereum y TRON. El monitoreo en cadena realizado por Specter detectó la actividad sospechosa que permitió identificar el incidente el mismo día del ataque.
La magnitud de la pérdida sugiere que los atacantes contaban con acceso a claves privadas comprometidas o explotaron vulnerabilidades en la gestión de la infraestructura multicadena de Coinsbuy. La rapidez con que movieron los fondos indica un nivel significativo de sofisticación técnica.
Cómo el atacante utilizó Monero para lavar los fondos
Tras extraer los activos, el delincuente ejecutó una estrategia de ocultamiento mediante la conversión de parte del botín en Monero (XMR), la criptomoneda de privacidad diseñada específicamente para obstaculizar el rastreo de transacciones. Este movimiento resultó crítico porque Monero utiliza mecanismos criptográficos avanzados que hacen prácticamente imposible identificar emisores, receptores y montos de operaciones.
Los fondos convertidos a Monero se enrutaron a través de múltiples intercambios antes de la conversión final, lo que añadió capas adicionales de complejidad al seguimiento forense. Los expertos en seguridad señalan que esta táctica es cada vez más frecuente en hackeos de gran escala, particularmente cuando se busca maximizar la imposibilidad de recuperación.
Respuesta de Coinsbuy y recuperación parcial de fondos
La plataforma actuó rápidamente tras detectar el incidente el 10 de agosto de 2026. Coinsbuy suspendió temporalmente todos los depósitos y retiros como medida de contención y se asoció con ChangeNOW, un intercambio descentralizado, para congelar una cantidad de seis cifras en activos robados antes de que el atacante pudiera liquidarlos completamente.
Esta colaboración permitió recuperar una porción de los fondos, aunque Coinsbuy no ha divulgado el monto exacto recuperado. Los servicios de la plataforma se restablecieron poco después de la pausa de seguridad. Sin embargo, la empresa no ha informado si los clientes afectados recibirán compensación por las pérdidas.
Las investigaciones internas sugieren que el ataque fue un incidente aislado sin indicios de vulnerabilidades sistémicas más profundas. Pese a esto, Coinsbuy no ha publicado un informe técnico detallado sobre cómo se comprometieron las claves privadas.
Desafíos de seguridad para procesadores de pago en criptomonedas
Coinsbuy opera desde aproximadamente 2019 como procesador de pagos especializado en clientes empresariales y comerciantes, diferenciándose de los exchanges minoristas convencionales. Este ataque marca el primer hackeo conocido de la plataforma en su historia operativa.
Las plataformas que concentran grandes volúmenes de activos digitales son blancos atractivos para ciberdelincuentes. A diferencia de los exchanges centralizados más grandes, los procesadores de pago frecuentemente implementan medidas de seguridad menos visibles, lo que puede generar falsos sentidos de seguridad.
El caso de Coinsbuy se suma a una tendencia creciente de ataques contra empresas del ecosistema criptográfico durante 2026. Los especialistas recomiendan que las plataformas implementen carteras multifirma, monitoreo en tiempo real de transacciones y auditorías de seguridad periódicas para mitigar riesgos.
Impacto para empresas y administradores que operan con criptomonedas
El incidente en Coinsbuy genera implicaciones directas para dueños y administradores de empresas que utilizan procesadores de pagos criptográficos. La pérdida de USD 7,9 millones ilustra los riesgos concentrados cuando se centralizan activos digitales en una única plataforma, incluso en servicios especializados y establecidos.
Para empresas argentinas que operan con criptomonedas, el caso subraya la importancia de evaluar cuidadosamente los estándares de seguridad de cualquier procesador de pagos antes de depositar fondos significativos. La ausencia de compensación automática a clientes en este tipo de incidentes significa que la debida diligencia previa es la única protección disponible.
Además, la sofisticación del ataque —incluyendo el uso de Monero para lavar fondos— demuestra que los delincuentes actuales poseen conocimientos técnicos avanzados. Las empresas deben considerar diversificar sus proveedores de servicios, mantener auditorías internas de seguridad y documentar todos los movimientos de fondos para cumplir con normativas de control de riesgos financieros.